Βρισκόμαστε σε πολύ μεγαλύτερο κίνδυνο από ό,τι αντιλαμβανόμαστε;
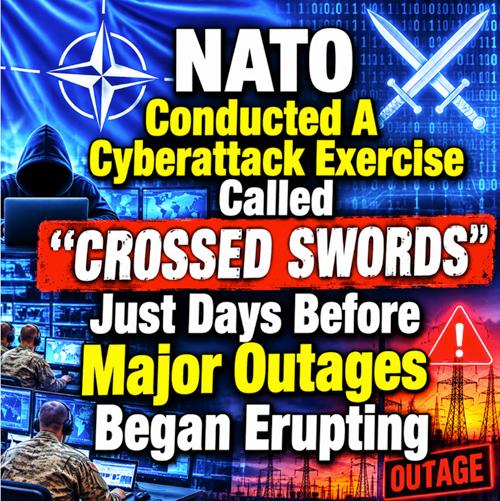
Στις 12 Νοεμβρίου ξεκίνησε η μεγαλύτερη διακοπή λειτουργίας της Microsoft στην ιστορία και έκτοτε βλέπουμε τη μία μεγάλη διακοπή μετά την άλλη. Μόλις 6 ημέρες πριν από τις 12 Νοεμβρίου, το ΝΑΤΟ ολοκλήρωσε μια μεγάλη άσκηση κυβερνοεπιθέσεων, γνωστή ως «Crossed Swords», στην Εσθονία. Η άσκηση διεξήχθη από τις 2 έως τις 6 Νοεμβρίου στην πόλη του Ταλίν. Οι συμμετέχοντες στην άσκηση κατασκεύασαν, ανέπτυξαν και αξιολόγησαν πράκτορες τεχνητής νοημοσύνης για κυβερνοεπιθέσεις.
Δεν ήταν απλώς άλλη μια άσκηση του ΝΑΤΟ.
Συμμετείχαν πάνω από 250 αξιωματούχοι από περισσότερες από 40 διαφορετικές χώρες…
«Το Κέντρο Αριστείας Συνεργατικής Κυβερνοάμυνας του ΝΑΤΟ (CCDCOE) ξεκίνησε τη φάση εκτέλεσης της άσκησης Crossed Swords 2026 στο Ταλίν. Η άσκηση, η οποία θα διεξαχθεί από τις 2 έως τις 6 Νοεμβρίου, συγκεντρώνει περισσότερους από 250 συμμετέχοντες από περισσότερα από 40 κράτη μέλη του ΝΑΤΟ και εκτός ΝΑΤΟ, για να εκπαιδευτούν σε κυβερνοεπιχειρήσεις και στον συντονισμό τους με κινητικές δραστηριότητες.
«Το Crossed Swords προσφέρει στους συμμετέχοντες μια μοναδική ευκαιρία να προετοιμαστούν για κυβερνοεπιχειρήσεις σε ένα περιβάλλον πολλαπλών τομέων. Βλέπουμε αυξανόμενη ζήτηση για αυτό το είδος εκπαίδευσης καθώς τα έθνη εργάζονται για να ενισχύσουν την ετοιμότητά τους για ολοένα και πιο σύνθετες επιχειρησιακές προκλήσεις», δήλωσε ο Tõnis Saar, Διευθυντής του CCDCOE του ΝΑΤΟ.
Η άσκηση έχει σχεδιαστεί για να ενισχύσει τις δεξιότητες τόσο των στρατιωτικών στοιχείων διοίκησης σε επιχειρησιακό επίπεδο στη διαχείριση επιθετικών και αμυντικών δυνατοτήτων κυβερνοχώρου όσο και των ειδικών στον κυβερνοχώρο σε τακτικό επίπεδο. Εκτός από την εκπαίδευση στον κυβερνοχώρο, η άσκηση προωθεί την ανάπτυξη πολυτομεακών επιχειρησιακών ικανοτήτων και ενσωματώνεται με άσκηση δυνάμεων ειδικών επιχειρήσεων.»
Φυσικά, το ΝΑΤΟ δεν είναι το μόνο που προγραμματίζει τέτοιες ασκήσεις.
Τον περασμένο μήνα, αξιωματούχοι της G7 «συμφώνησαν να διεξάγουν κοινές ασκήσεις για την προετοιμασία κυβερνοεπιθέσεων με τεχνητή νοημοσύνη που στοχεύουν τον χρηματοπιστωτικό τομέα»…
Οι Υπουργοί Οικονομικών και οι διοικητές των κεντρικών τραπεζών της Ομάδας των Επτά (G7) συμφώνησαν να διεξάγουν κοινές ασκήσεις για την προετοιμασία κυβερνοεπιθέσεων με τη βοήθεια της Τεχνητής Νοημοσύνης που στοχεύουν τον χρηματοπιστωτικό τομέα. Η απόφαση επιβεβαιώθηκε από τον Ιάπωνα υπουργό Οικονομικών Σατσούκι Καταγιάμα μετά από συνάντηση της G7 στην Μπανγκόκ στις 15 Οκτωβρίου 2026, η οποία πραγματοποιήθηκε παράλληλα με τις ετήσιες συναντήσεις του Διεθνούς Νομισματικού Ταμείου (ΔΝΤ) και της Παγκόσμιας Τράπεζας.
Οι προγραμματισμένες ασκήσεις επί χάρτου θα προσομοιώσουν κυβερνοπεριστατικά που αφορούν προηγμένες τεχνολογίες τεχνητής νοημοσύνης, επιτρέποντας στις χρηματοπιστωτικές αρχές της G7 να αξιολογήσουν την ικανότητά τους να ανταποκρίνονται σε πιθανές διαταραχές. Σύμφωνα με το Υπουργείο Οικονομικών της Ιαπωνίας, οι ασκήσεις θα δοκιμάσουν τις υπάρχουσες διαδικασίες έκτακτης ανάγκης, θα εντοπίσουν αδυναμίες στον συντονισμό και θα συμβάλουν στις αναθεωρήσεις των εγχειριδίων αντιμετώπισης. Θα μπορούσαν επίσης να συμμετάσχουν ιδιωτικά χρηματοπιστωτικά ιδρύματα, ανάλογα με τα επιλεγμένα σενάρια.
Η πρωτοβουλία έρχεται μετά από συζητήσεις μεταξύ των υφυπουργών Οικονομικών της G7 σχετικά με τους κινδύνους κυβερνοασφάλειας που σχετίζονται με τα μοντέλα τεχνητής νοημοσύνης στα σύνορα. Ο Καταγιάμα δήλωσε ότι η πρόταση είχε εγκριθεί σε υπουργικό επίπεδο. Στην επίσημη δήλωσή της μετά τη συνάντηση στην Μπανγκόκ, η G7 επιβεβαίωσε ότι οι υπουργοί Οικονομικών και οι διοικητές των κεντρικών τραπεζών συζήτησαν τον αντίκτυπο της τεχνητής νοημοσύνης στα σύνορα στους κινδύνους στον κυβερνοχώρο στον χρηματοπιστωτικό τομέα και τρόπους ενίσχυσης της συλλογικής ετοιμότητας.
Δεν είναι ενδιαφέρον αυτό;
Τον περασμένο μήνα μιλούσαν για «κυβερνοεπιθέσεις που στοχεύουν τον χρηματοπιστωτικό τομέα» και τώρα αυτόν τον μήνα δεχόμαστε στην πραγματικότητα «κυβερνοεπιθέσεις που στοχεύουν τον χρηματοπιστωτικό τομέα».
Στην πραγματικότητα, μόλις μάθαμε για μια άλλη που επηρέασε τις Visa, Mastercard και JPMorgan Chase…
«Δεδομένα χιλιάδων πελατών της Visa, της Mastercard και της JP Morgan Chase διέρρευσαν την Πέμπτη από μια ομάδα ransomware, σύμφωνα με αρκετές αναφορές.
Είναι το τελευταίο σε μια σειρά τεχνολογικών περιστατικών που έχουν αναστατώσει τους πελάτες σε όλες τις ΗΠΑ τις τελευταίες δύο εβδομάδες.
Αν και το εύρος και η πηγή των πληροφοριών παραμένουν ασαφή, η Wall Street Journal αναφέρει ότι εμπλέκονταν δεδομένα χιλιάδων πελατών. Το περιστατικό δεν έχει διαταράξει τις υπηρεσίες πληρωμών και δεν συνδέεται με τραπεζικά προβλήματα από τις αρχές αυτής της εβδομάδας.»
Ο Μπιλ Γκέιτς μιλούσε και τον περασμένο μήνα για κυβερνοεπιθέσεις.
Είπε στον Τζέικ Τάπερ του CNN ότι «θα έχουμε πολλές αρνητικές εκπλήξεις» τους επόμενους 12 μήνες…
«Ο συνιδρυτής της Microsoft, Μπιλ Γκέιτς, προειδοποίησε την Κυριακή ότι η τεχνητή νοημοσύνη θα μπορούσε να τροφοδοτήσει ένα κύμα κυβερνοεπιθέσεων κατά τη διάρκεια του επόμενου έτους και δήλωσε ότι κακόβουλοι παράγοντες αποκτούν πρόσβαση σε ολοένα και πιο ισχυρά μοντέλα τεχνητής νοημοσύνης χωρίς επαρκείς διασφαλίσεις.
Ο Γκέιτς προειδοποίησε ότι οι εγκληματίες θα μπορούσαν να εκμεταλλευτούν την τελευταία τεχνολογία τεχνητής νοημοσύνης για να διαταράξουν τα χρηματοπιστωτικά συστήματα, να εκβιάσουν επιχειρήσεις και να πραγματοποιήσουν ολοένα και πιο εξελιγμένες κυβερνοεπιθέσεις.
«Όταν έχεις κακούς ανθρώπους, καθόλου μέτρα ασφαλείας και μετά τα πιο πρόσφατα μοντέλα, εκεί είναι που, κατά τη διάρκεια του επόμενου έτους, κυρίως στον τομέα του κυβερνοχώρου, θα έχουμε πολλές αρνητικές εκπλήξεις», δήλωσε ο Γκέιτς κατά τη διάρκεια συνέντευξης «State of the Union» με τον Τζέικ Τάπερ του CNN.»
Αποδεικνύεται ότι ο Μπιλ Γκέιτς είχε δίκιο.
Ένα μήνα αργότερα, βιώνουμε ήδη «πολλές αρνητικές εκπλήξεις».
Πώς το ήξερε;
Οι επιθέσεις που βλέπουμε προκαλούν τεράστιο πανικό σε όλη τη χώρα.
Μια 37χρονη ειδικός πληροφορικής από την Ιντιάνα λέει ότι οι πρόσφατες επιθέσεις την έχουν παρακινήσει να ασχοληθεί πολύ σοβαρά με την προετοιμασία…
«Η κονσερβοποίηση φρούτων ήταν ένα χόμπι για την Korrie Roth μέχρι που το Microsoft Outlook κατέρρευσε. Και μετά τα αεροπλάνα σταμάτησαν να πετούν. Και μετά το Apple Pay πάγωσε. Και τότε η Εθνική Υπηρεσία Ασφαλείας, της οποίας οι αρμοδιότητες περιλαμβάνουν την υπεράσπιση της κυβέρνησης από κυβερνοεπιθέσεις, ανέφερε τη δική της μυστηριώδη διακοπή λειτουργίας.
«Τώρα προετοιμάζομαι για την επιβίωση», είπε η Ροθ, μια 37χρονη ειδικός πληροφορικής και μητέρα πέντε παιδιών, η οποία ζει στο Γκρίνγουντ της Ιντιάνα.
Καμία εξήγηση από τους ηγέτες της χώρας δεν την έχει καθησυχάσει.»
Όπως ανέφερα νωρίτερα αυτή την εβδομάδα, αυτή τη στιγμή γινόμαστε μάρτυρες του μεγαλύτερου κύματος πανικού στις αγορές που έχουμε δει εδώ και χρόνια.
Ένας 60χρονος συνταξιούχος μηχανικός αεροσκαφών παραδέχτηκε στην Washington Post ότι έχει ξοδέψει περίπου 3.500 δολάρια σε προμήθειες μόνο τον τελευταίο μήνα…
«Ένας 60χρονος συνταξιούχος μηχανικός αεροσκαφών ανανέωσε το ντουλάπι του, προσθέτοντας έναν ηλιακό σταθμό παραγωγής ενέργειας για τη φόρτιση ηλεκτρονικών συσκευών, 16 μικρές δεξαμενές προπανίου, μια μεγάλη δεξαμενή προπανίου και μια φορητή θερμάστρα. Τον τελευταίο μήνα, εκτιμά ότι έχει ξοδέψει περίπου 3.500 δολάρια σε επιπλέον προμήθειες.
Αν και η Καμίλ Σίμπερτ, μια 25χρονη νοικοκυρά στην Ιντιάνα, είπε ότι ακολουθεί την προετοιμασία για τρία χρόνια, το χάος της εβδομάδας δικαίωσε την απόφασή της να σκεφτεί μπροστά.
Εν μέσω των ειδήσεων για τις διακοπές ρεύματος, αυτή και ο σύζυγός της πήγαν στο Walmart και αγόρασαν κονσερβοποιημένα προϊόντα, κανάτες με νερό, βιταμίνες και φάρμακα χωρίς συνταγή. Γέμισαν επίσης τα οχήματά τους με βενζίνη. «Προσπαθώ να αποφεύγω τις αγορές πανικού, αλλά με όλα όσα συμβαίνουν στην τρέχουσα κατάσταση προτιμούμε να είμαστε ασφαλείς παρά να το μετανιώσουμε», είπε.»
Όλες οι διακοπές ρεύματος που έχουμε παρατηρήσει μέχρι στιγμής ήταν προσωρινές και δεν έχουν προκληθεί μόνιμες ζημιές.
Αν λοιπόν οι άνθρωποι είναι τόσο τρομοκρατημένοι τώρα, τι θα συμβεί αν αρχίσουμε να βιώνουμε κάποιες πραγματικά καταστροφικές κυβερνοεπιθέσεις;
Φυσικά, αντιμετωπίζουμε και πολλές άλλες πολύ σοβαρές απειλές.
Το 2026 ήταν η πιο χαοτική χρονιά που έχουμε δει εδώ και πολύ καιρό και είμαι απόλυτα πεπεισμένος ότι το 2027 θα είναι ακόμη πιο χαοτικό.
Αυτή τη στιγμή βιώνω έντονα συναισθήματα. Μια δυναμική αναπτύσσεται ραγδαία γύρω από γεγονότα που μόλις αρχίζουν να διαμορφώνονται, ωστόσο η ευρύτερη σημασία όσων εκτυλίσσονται φαίνεται να παραμένει, σε μεγάλο βαθμό, μη αναγνωρισμένη & κατανοητή.